Lorsqu’une adresse IP publique change, le DNS dynamique (DDNS) permet de retrouver la nouvelle adresse à partir d’un nom d’hôte stable. La mise à jour de cette correspondance évite de rechercher manuellement l’adresse actuelle de la connexion Internet. Cette solution ne suffit toutefois que si le réseau autorise le chemin de connexion nécessaire jusqu’à l’équipement distant.
Pour accéder à un NAS, un ordinateur ou une caméra IP, il faut donc distinguer trois questions : comment retrouver la connexion, comment atteindre l’équipement et comment protéger cet accès. Selon les restrictions de l’opérateur, un VPN ou une connexion sortante sécurisée peut être plus approprié.
Pourquoi une connexion distante cesse-t-elle de fonctionner ?
Un NAS peut continuer à fonctionner sur le réseau local alors que son accès depuis l’extérieur échoue après un changement d’adresse publique. Pour distinguer cette adresse de celle attribuée à l’équipement, Wandesk explique le fonctionnement d’une adresse IP dynamique. Cette distinction aide à identifier le paramètre à actualiser : stabiliser l’adresse privée du NAS ne suffit pas si celle de la connexion Internet a changé.
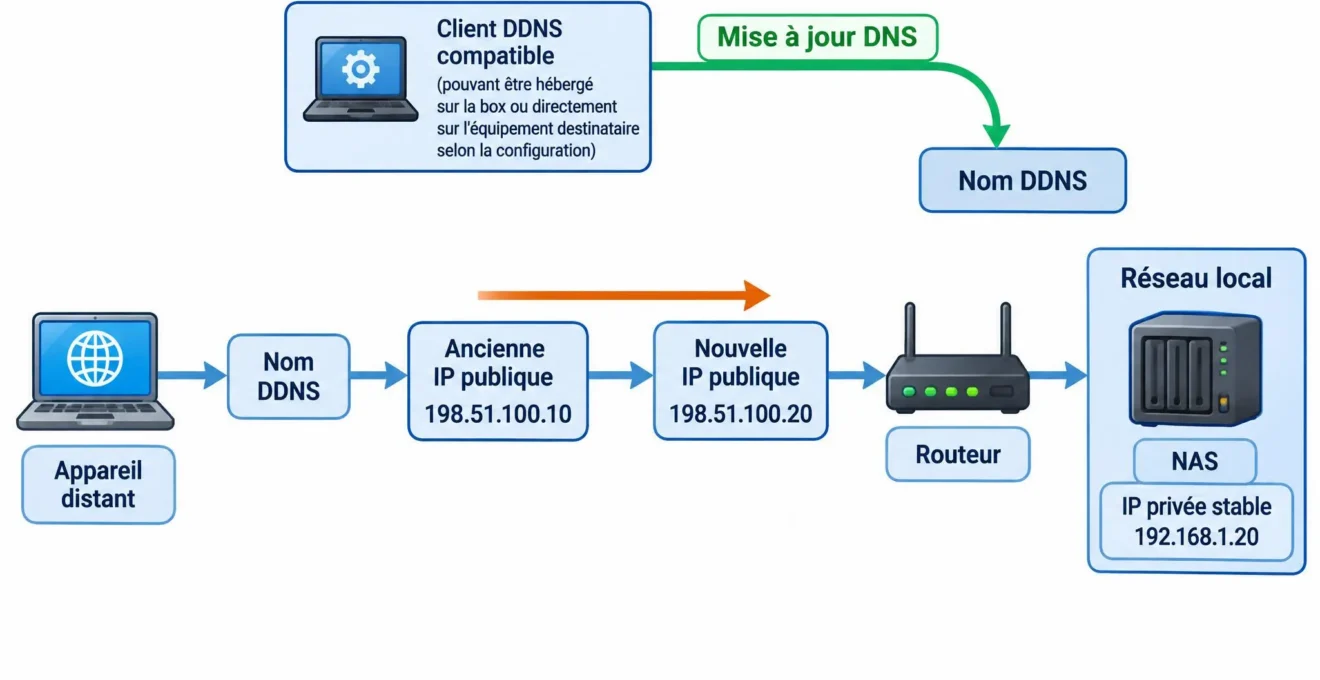
Une box possède généralement une adresse publique côté Internet et utilise des adresses privées, comme 192.168.1.20, pour les équipements du réseau local. Le DHCP attribue automatiquement ces adresses locales ; une réservation DHCP permet de conserver la même adresse pour un appareil déterminé.
Le DDNS intervient à un autre niveau. Il associe un nom d’hôte stable à l’adresse publique courante. Lorsque celle-ci change, la box ou un client compatible transmet la nouvelle valeur au service DNS. L’utilisateur continue ainsi à employer le même nom, sans que cette opération garantisse à elle seule l’accès au NAS.
Vérifier la joignabilité de sa connexion Internet
En France, le partage des adresses IPv4 entre abonnés, documenté par l’Arcep, peut compliquer fortement l’accès entrant à un NAS. Ce mécanisme, appelé CGNAT, fait passer plusieurs connexions par une même adresse publique. Un nom DDNS correctement actualisé ne donne pas pour autant le contrôle des redirections effectuées par l’opérateur.
Commencez par relever l’adresse IPv4 WAN dans l’administration de votre box, puis comparez-la à l’adresse publique affichée par un service de consultation d’IP depuis cette même connexion. Si les valeurs diffèrent, il peut exister un NAT intermédiaire. Une adresse WAN appartenant à une plage privée ou à la plage de partage 100.64.0.0/10 constitue également un indice. Ce contrôle ne suffit toutefois pas à identifier toutes les configurations.
Vérifiez ensuite auprès de votre opérateur si vous disposez d’une IPv4 publique joignable, si des ports entrants sont disponibles et si une autre option d’adressage existe. Une connexion mobile ou certaines offres fixes peuvent présenter des restrictions particulières. Si aucun accès entrant utilisable n’est disponible, changer seulement de fournisseur DDNS ne réglera pas le problème.
Configurer un DNS dynamique lorsque l’accès direct est possible
Sur les Livebox compatibles, la configuration d’un DNS dynamique consiste notamment à associer un nom d’hôte à l’adresse publique et à vérifier que cette association est actualisée. Orange distingue également les règles NAT nécessaires en IPv4 et les paramètres particuliers en IPv6. Les menus exacts dépendent du modèle de box.
En IPv6, cette distinction est importante : sur les Livebox documentées par Orange, le client DynDNS de la box associe d’abord le nom à l’adresse IPv6 de la Livebox. Pour rendre un NAS accessible sous sa propre adresse IPv6, le client d’actualisation doit fonctionner directement sur cet équipement et le pare-feu IPv6 doit autoriser uniquement le trafic nécessaire.
La démarche générale est de créer un nom d’hôte auprès d’un service compatible, de renseigner ses paramètres dans la box ou dans un client DDNS, puis de vérifier que ce nom résout bien vers l’adresse attendue. Pour un NAS, conservez également une adresse privée stable afin que les règles locales ne changent pas de destinataire.
Si un service sécurisé doit recevoir directement une connexion IPv4, les règles NAT et le pare-feu doivent permettre d’atteindre précisément ce service. Évitez de rediriger des ports vers une interface d’administration lorsqu’un accès VPN plus restrictif est possible. Après une modification d’adresse publique, l’actualisation DNS peut demander un certain temps : un enregistrement correct ne prouve pas encore que le service répond.
Quelles solutions choisir si le DNS dynamique ne suffit pas ?
Le choix dépend du chemin réseau disponible, du matériel et du niveau de maîtrise souhaité. Les solutions suivantes n’exigent pas toutes le même type de connexion.
| Solution | Accès entrant nécessaire | Condition principale |
|---|---|---|
| DDNS avec service sécurisé | Oui, pour un service directement exposé | IP publique joignable et routage adapté |
| VPN entrant | Oui, vers le serveur VPN | Point d’entrée accessible et authentifié |
| VPN sortant ou relais | Pas nécessairement | Connexions sortantes autorisées et service compatible |
| Accès constructeur ou cloud | Selon son architecture | Équipement compatible et compte protégé |
| IPv6 | Connectivité IPv6 autorisée | Compatibilité des extrémités et pare-feu adapté |
| IPv4 publique fixe | Oui pour un service direct | Offre disponible et protection indépendante |
VPN entrant : un accès privé avec un point d’entrée joignable
Un serveur VPN installé sur un routeur ou un équipement du réseau peut donner accès aux ressources internes après authentification, sans exposer séparément chaque service. Le terminal distant établit d’abord le tunnel VPN, puis utilise les adresses privées autorisées. Mais si le serveur attend directement des connexions IPv4, le CGNAT peut empêcher de le joindre. Un VPN destiné uniquement à masquer l’adresse de navigation ne remplit pas nécessairement cette fonction d’accès au réseau privé.
VPN sortant et relais : éviter la dépendance à l’IPv4 entrante
Dans une architecture à connexions sortantes, les équipements autorisés établissent leurs communications vers un système de coordination, avec relais si nécessaire. Cette méthode peut fonctionner sans redirection de port accessible depuis Internet et convient donc à certaines connexions derrière CGNAT. Vérifiez toutefois la compatibilité des terminaux, les règles d’accès et la dépendance au service de coordination. Un relais peut aussi modifier le parcours des données et les performances.
Accès constructeur ou cloud : vérifier les services intégrés
Certains NAS ou équipements connectés disposent d’un mécanisme d’accès distant géré. Sa disponibilité dépend du modèle et du service associé. Avant de l’activer, examinez les comptes nécessaires, la double authentification éventuelle, les autorisations accordées et la circulation des données. Une fonction d’accès simplifié n’implique pas que toutes les connexions soient directes ni que le service soit indépendant d’une infrastructure extérieure.
IPv6 ou IP fixe : deux possibilités aux conditions différentes
Ces options modifient la manière de joindre le réseau, sans remplacer la protection des équipements.
Utiliser IPv6 avec le bon adressage et le bon pare-feu
Avec IPv6, un équipement peut disposer de sa propre adresse globalement routable, sans reprendre le fonctionnement habituel des redirections NAT IPv4. Il faut néanmoins que les deux extrémités disposent d’une connectivité IPv6 compatible et que le pare-feu autorise le trafic nécessaire.
Si l’adresse IPv6 de l’équipement varie, un enregistrement DNS adapté peut devoir être actualisé directement par cet appareil ou par un système compatible. L’adresse IPv6 de la box n’est pas nécessairement celle du NAS. N’ouvrez jamais l’ensemble du pare-feu pour résoudre un problème de configuration.
Demander une IP publique fixe si la stabilité est indispensable
Une IPv4 publique fixe élimine les changements d’adresse à suivre et peut simplifier l’exploitation d’un point d’entrée distant. Vérifiez auprès de l’opérateur français si cette option existe sur votre abonnement et quelles sont ses conditions. Elle ne corrige pas un service arrêté, une coupure Internet ou un accès mal sécurisé.
Sécuriser les équipements rendus accessibles
Rendre un NAS ou un poste de travail joignable exige aussi de limiter ce qui devient accessible depuis Internet. Les recommandations françaises relatives à la protection des accès extérieurs préconisent un filtrage strict, des connexions VPN et une double authentification lorsque celle-ci est disponible. La stabilité de l’adresse IP ne remplace aucune de ces protections.
Point de vigilance : Un nom DNS qui retrouve correctement votre équipement ne sécurise ni son interface ni les échanges. Les autorisations réseau, le chiffrement et l’authentification doivent être configurés séparément.
Privilégiez des comptes individuels avec les seules permissions nécessaires, des mises à jour régulières du routeur et des équipements, et des journaux d’accès lorsqu’ils sont disponibles. Fermez les ports inutiles et limitez l’administration à un canal sécurisé. Pour un usage professionnel, prévoyez également une procédure de retrait des accès lorsqu’un collaborateur ou un prestataire n’en a plus besoin.
Tester l’accès distant et trouver l’origine d’un échec
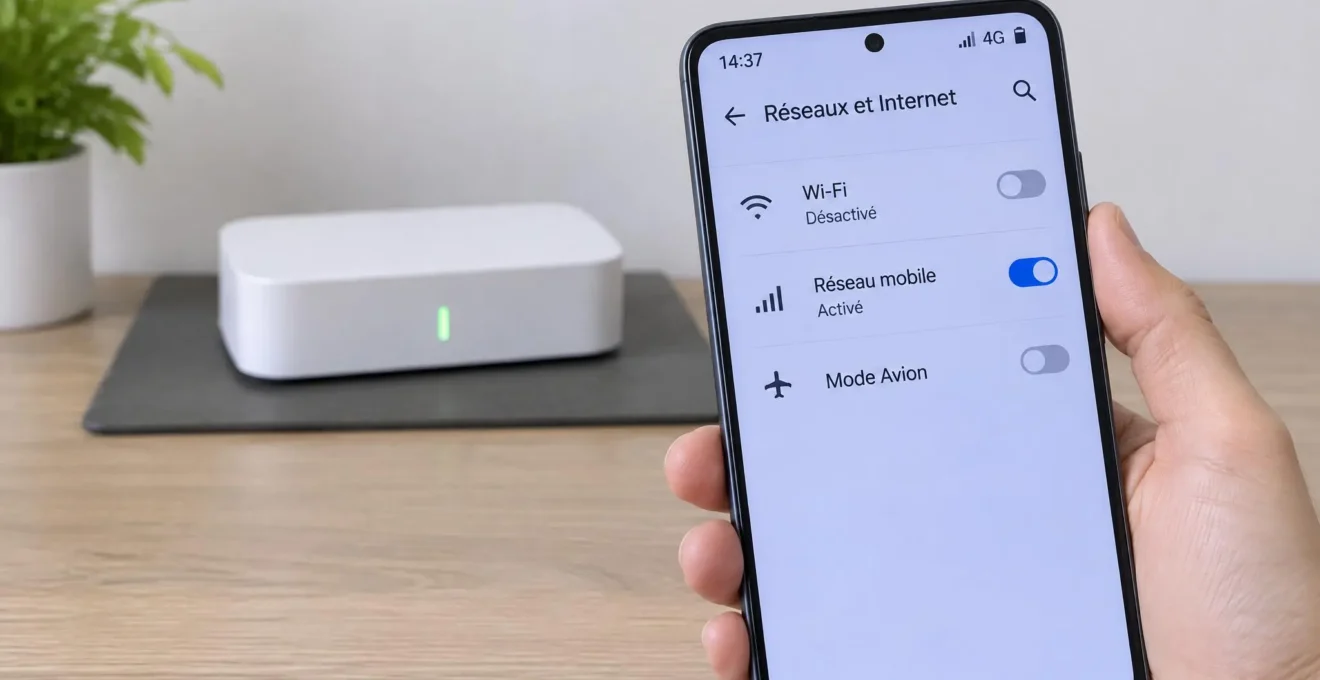
Une vérification depuis le Wi-Fi local ne démontre pas que l’installation fonctionne depuis Internet. Désactivez le Wi-Fi d’un téléphone et utilisez sa connexion mobile, ou testez depuis un autre réseau autorisé. Essayez alors d’atteindre le service par son nom d’hôte ou par le mécanisme sécurisé choisi, sans exposer d’interface sensible pour les besoins du test.
- Vérifier que le service fonctionne d’abord sur le réseau local.
- Relever l’adresse WAN et identifier d’éventuelles restrictions de l’opérateur.
- Si le DDNS est utilisé, comparer l’adresse résolue à l’adresse publique attendue.
- Contrôler les règles de routage et de pare-feu nécessaires à la méthode retenue.
- Tester depuis un réseau extérieur et vérifier l’authentification.
- Après un changement d’adresse ou un redémarrage, refaire le test et examiner les journaux disponibles.
Si le nom DNS renvoie une ancienne IP, examinez d’abord l’actualisation DDNS. Si l’adresse est correcte mais que le service reste inaccessible, vérifiez successivement le CGNAT éventuel, le routage, le pare-feu et l’état du service. Lorsque la connexion aboutit mais que l’ouverture de session échoue, concentrez le diagnostic sur les identifiants, les permissions et l’authentification. Cette séparation évite de modifier inutilement une configuration DNS qui fonctionne déjà.